[!] 01SUPERFICIE
Superficie que crece
Web, APIs, cloud, Active Directory y contenedores amplían el ataque más rápido de lo que un equipo pequeño puede auditar.
FlowShield // Plataforma de ciberseguridad on-premise
Red Team, Blue Team, DevSecOps, normativa e IA comparten los mismos activos, proyectos y hallazgos, dentro de tu propia infraestructura. Piensa como el atacante y endurece como el defensor, desde una sola consola.
Y los datos sensibles no pueden salir de casa. Una única plataforma reúne todo el ciclo: Red Team, Blue Team, DevSecOps y cumplimiento, con automatización e IA, e informes listos para dirección y cliente.
Web, APIs, cloud, Active Directory y contenedores amplían el ataque más rápido de lo que un equipo pequeño puede auditar.
Decenas de utilidades sueltas, sin informes unificados ni trazabilidad del hallazgo a su origen.
Objetivos internos, credenciales y evidencias no deberían viajar a una nube de terceros, por normativa y por confianza.
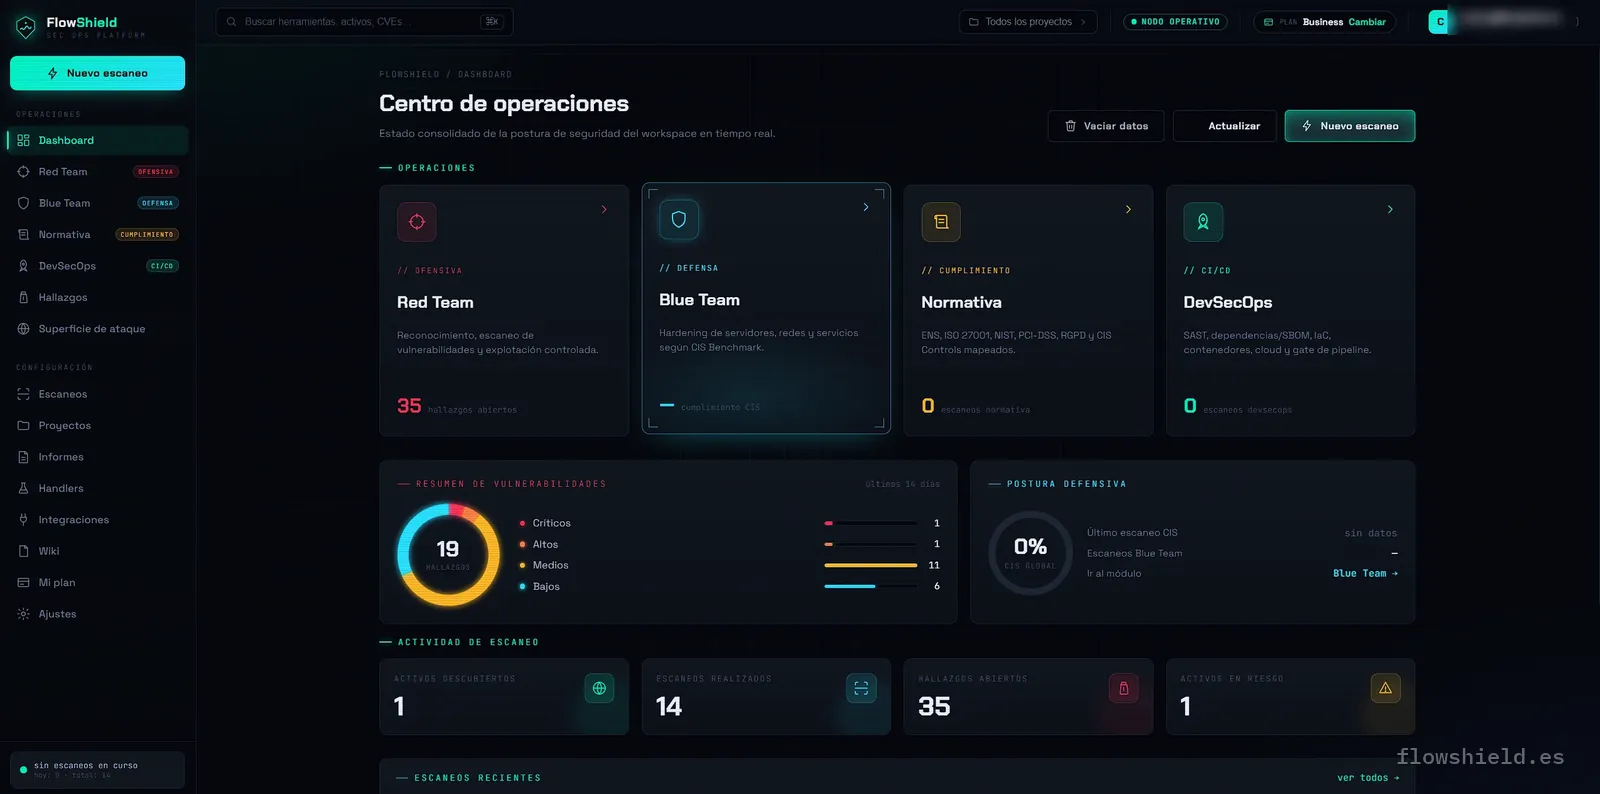
Cada módulo tiene su color, su código y su panel, pero todos trabajan sobre el mismo modelo de activos, hallazgos e informes. Lo que el Red Team encuentra, el Blue Team lo endurece.
Del reconocimiento a la explotación controlada.
Hardening con benchmarks CIS.
Del código a la nube, en el pipeline.
RGPD / LOPDGDD listo para dirección.
La plataforma vigila y aconseja.
Así es FlowShield en producción: cada módulo con sus propios paneles, severidades y acciones, todos alimentando la misma postura de seguridad.
Un ciclo trazable de principio a fin: qué se escaneó, con qué herramienta, qué se encontró y cómo se resolvió.
Registra los objetivos autorizados del workspace, perfiles VPN y wordlists.
Elige herramienta u orquesta varias, o deja que un robot lo repita y detecte cambios.
Vulnerabilidades deduplicadas con severidad, CVSS y trazabilidad; el asesor IA las prioriza.
Remediación e informes ejecutivo, técnico o comercial en PDF o CSV.
Las herramientas de referencia del sector, lanzadas desde un formulario, con wiki integrada y consolidadas en un único modelo de hallazgos.
De la red al código, del Active Directory a la nube y al cumplimiento, en una sola instancia.
Puertos, servicios, TLS/SSL, DNS, WHOIS, subdominios, WAF
Red TeamOWASP, nuclei, DAST (ZAP), SQLi, XSS, fuzzing, escáner de API
Red TeamKerberoast, AS-REP, BloodHound, Certipy, secretsdump, NetExec
Red TeamBenchmarks CIS con OpenSCAP, por sistema operativo, local o SSH
Blue TeamSAST, SCA, SBOM, secretos, IaC, contenedores, Kubernetes, gate CI/CD
DevSecOpsPostura de AWS, Azure y GCP (prowler)
DevSecOpsRGPD / LOPDGDD, cookies, CMP y terceros
NormativaTrazabilidad del hallazgo a su origen, biblioteca de informes por proyecto y dashboards de estado, sin exportar datos fuera de la plataforma.

Riesgo, prioridades e impacto en un resumen claro.
Hallazgos con CVSS, evidencia y remediación paso a paso.
Documento listo para presentar el servicio.
Objetivos, credenciales y evidencias se quedan en tu red. Sin nube de terceros.
Contenedores autoalojados, integrables con tu VPN y tus entornos privados.
Tú decides accesos, actualizaciones y alcance. Sin dependencia externa.
Solo se escanean objetivos verificados o de tu red privada; las herramientas activas quedan acotadas.
La explotación exige confirmar la autorización antes de ejecutarse, y todo queda registrado.
Espacios aislados por cliente o proyecto, con roles y asientos de equipo. Acceso con 2FA.
Auditan su propia superficie de forma continua y sin sacar datos.
Ejecutan y documentan encargos con informes de cliente listos.
Gestionan varios clientes en workspaces aislados sobre una instancia.
Obtienen el estado RGPD e informes ejecutivos sin depender de TI.
Ofensiva, defensa, DevSecOps y cumplimiento sin integrar 20 herramientas.
Soberanía del dato: nada sale de tu infraestructura.
Robots recurrentes y asesor IA reducen el trabajo manual.
Informes ejecutivo, técnico y comercial con trazabilidad.
Si tu duda no está aquí, escríbenos a hola@flowiahub.es y te respondemos.
FlowShield es una plataforma de ciberseguridad que reúne Red Team, Blue Team, DevSecOps, cumplimiento normativo y automatización con IA en una sola consola. Todos los módulos trabajan sobre el mismo modelo de activos, hallazgos e informes, así que no hay que saltar entre herramientas ni exportar datos.
Que se despliega en contenedores Docker dentro de tu propia infraestructura, integrable con tu VPN y tus entornos privados. Objetivos, credenciales y evidencias se quedan en tu red: no viajan a una nube de terceros.
Más de 50 herramientas de referencia, entre ellas nmap, nuclei, OWASP ZAP, sqlmap, BloodHound, Certipy, secretsdump y NetExec. Se lanzan desde un formulario, con una wiki integrada que explica cada una, y sus resultados se consolidan en un único listado de hallazgos con CVSS.
Sí. El módulo Blue Team evalúa cada sistema con OpenSCAP contra los benchmarks CIS, en local o contra hosts por SSH, muestra fortalezas y debilidades y genera la remediación con Ansible, Puppet o script.
Sí. El módulo DevSecOps cubre SAST (semgrep, bandit, gosec), dependencias y SBOM (trivy, grype, syft, osv), secretos (gitleaks, trufflehog), infraestructura como código (checkov), Kubernetes (kubescape) y Dockerfile (hadolint), con un gate que puede frenar el pipeline.
El módulo de Normativa revisa dominios y aplicaciones con un checklist RGPD / LOPDGDD, analiza cookies, consentimiento (CMP) y terceros en un navegador real, y genera un informe ejecutivo en PDF para dirección o para el comité.
Un asesor IA prioriza los hallazgos y explica cómo corregirlos, con anonimización opcional de los datos. Además, los robots repiten escaneos de forma periódica, detectan cambios y avisan a Slack, Discord y otros canales.
Solo se escanean objetivos verificados o de tu red privada, y las herramientas activas quedan acotadas a ellos. La explotación exige confirmar la autorización antes de ejecutarse y todo queda registrado. Cada cliente o proyecto tiene su workspace aislado, con roles y acceso con 2FA.
Se despliega con contenedores Docker en un servidor de tu infraestructura y se integra con tu VPN y tus entornos privados. Empezamos con una demo guiada y, si encaja, hacemos una prueba de concepto en tu entorno sobre un alcance acotado, con un informe real al final.
Te enseñamos FlowShield sobre un caso como el tuyo y, si encaja, lo desplegamos en tu infraestructura para una prueba de concepto.